

In dit artikel:
“Wij hebben sterke wachtwoorden, dus onze Microsoft 365-omgeving is veilig.”
Het klinkt logisch, maar in 2026 is dat niet meer genoeg. Een wachtwoord blijft belangrijk, maar het is ook één van de meest aangevallen onderdelen van een digitale werkomgeving. Wachtwoorden worden hergebruikt, gestolen via phishing, buitgemaakt via infostealer-malware of automatisch geprobeerd in grote aanvallen.
Microsoft meldt in het Digital Defense Report 2025 dat 97% van de identity attacks password spray-aanvallen waren. Daarbij proberen aanvallers zwakke of veelgebruikte wachtwoorden op grote schaal uit. Ook benoemt Microsoft dat Lumma Stealer tussen oktober 2024 en oktober 2025 de meest voorkomende infostealer was die Microsoft waarnam. Dit soort malware kan gevoelige gegevens uit browsers en applicaties stelen, waarna die gegevens weer door andere cybercriminelen kunnen worden misbruikt.
In dit artikel:
Een wachtwoord bewijst niet meer dat jij het bent
Een wachtwoord bewijst alleen dat iemand het wachtwoord kent. Niet dat het de juiste medewerker is.
Dat risico zie je ook terug in onderzoek van Verizon. In aanvullend onderzoek bij het 2025 Data Breach Investigations Report schrijft Verizon dat gecompromitteerde inloggegevens bij 22% van de onderzochte datalekken als eerste toegangsmethode werden gebruikt. Ook bleek uit infostealer-data dat in de mediaan slechts 49% van de wachtwoorden van een gebruiker uniek was over verschillende diensten heen .
Voor een aanvaller kan één gelekt of hergebruikt wachtwoord dus al genoeg zijn om een eerste poging te doen op Microsoft 365, Outlook, Teams of SharePoint. Daarom draait moderne toegangsbeveiliging niet meer alleen om wat iemand weet, maar ook om de context van de login.
MFA maakt het direct een stuk moeilijker
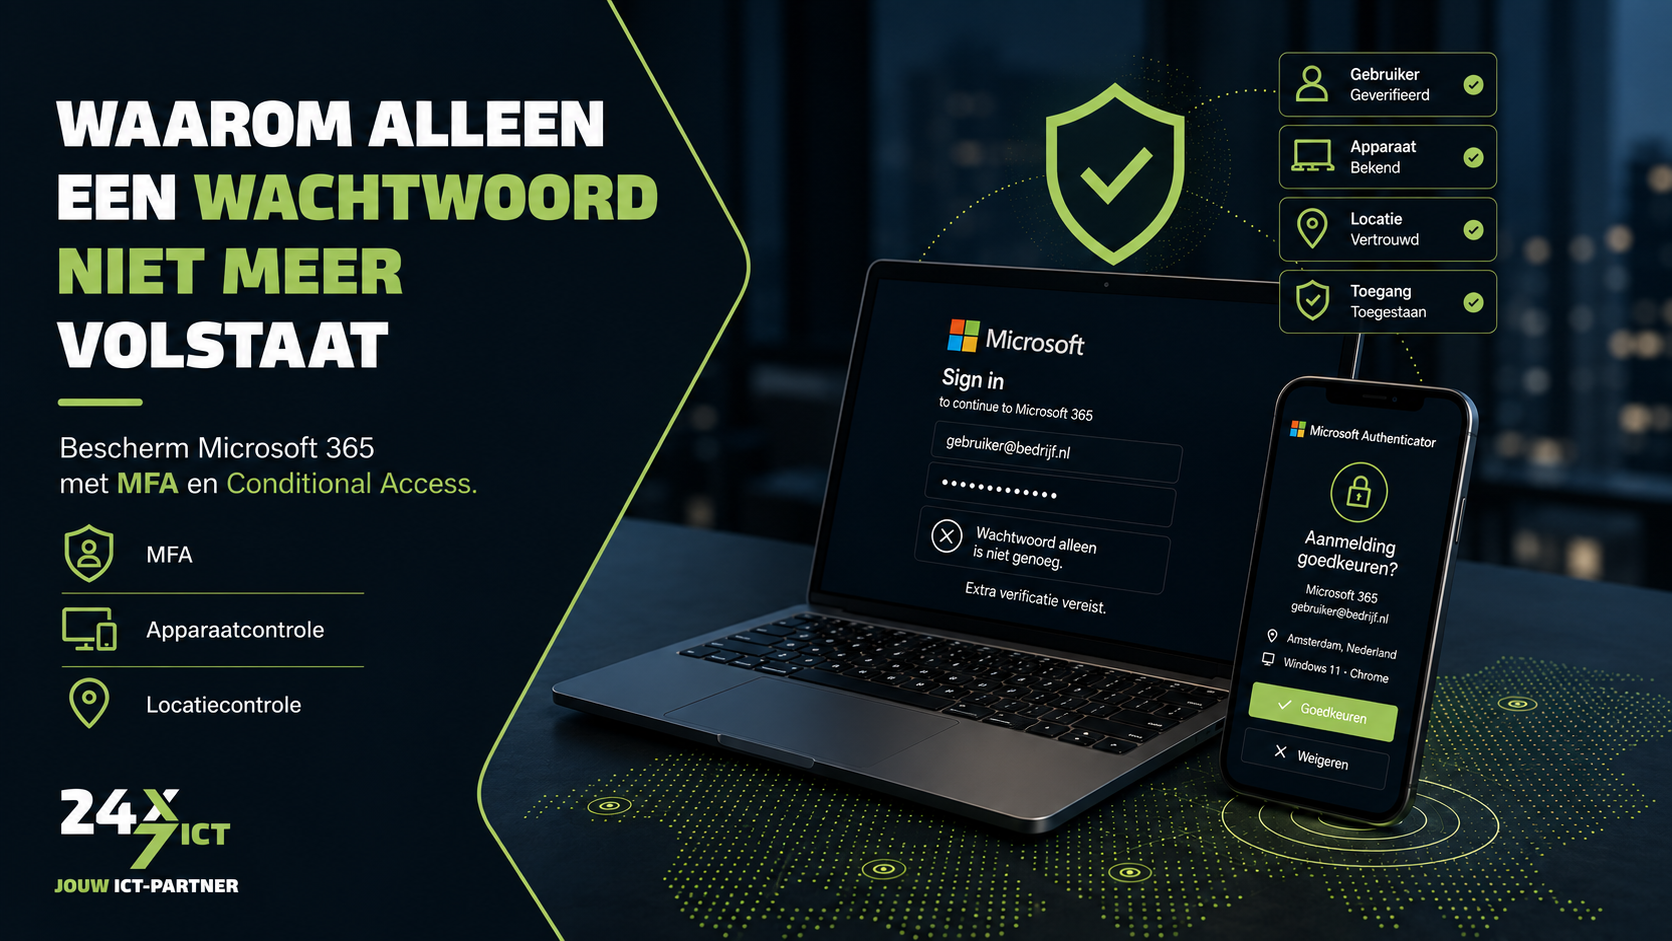
Multi-Factor Authentication, vaak MFA genoemd, voegt een extra controle toe. Naast het wachtwoord moet de gebruiker bijvoorbeeld bevestigen via de Microsoft Authenticator-app, een beveiligingssleutel, Windows Hello for Business of een andere tweede factor.
Volgens Microsoft laat onderzoek zien dat MFA meer dan 99,2% van account compromise attacks kan blokkeren. Microsoft geeft daarnaast aan dat meer dan 99,9% van gecompromitteerde accounts geen MFA had ingeschakeld, waardoor ze kwetsbaar waren voor password spray, phishing en wachtwoordhergebruik.
Met andere woorden: als een aanvaller alleen het wachtwoord heeft, is dat met MFA meestal niet meer voldoende.
Maar MFA alleen is niet het hele verhaal
MFA is een noodzakelijke basis, maar niet elke login is hetzelfde. Een medewerker die vanaf zijn vaste laptop op kantoor inlogt, is iets anders dan een login vanaf een onbekend apparaat of vanaf een afwijkende locatie.
Daar komt Conditional Access bij kijken. Microsoft beschrijft Conditional Access als onderdeel van de Zero Trust-aanpak. Het combineert signalen zoals gebruiker, apparaat en locatie om automatisch te bepalen of toegang wordt toegestaan, beperkt of geblokkeerd. Volgens Microsoft helpt dit om beveiliging en productiviteit in balans te houden: extra beveiliging wanneer dat nodig is, maar zo min mogelijk onnodige hinder voor gebruikers.
Niet iedere aanmelding verdient automatisch hetzelfde vertrouwen.
Een paar praktische voorbeelden binnen Microsoft 365:
Een medewerker logt in vanaf een bekend en beheerd apparaat op kantoor. De toegang wordt toegestaan zonder onnodige extra stappen.
Diezelfde medewerker probeert later in te loggen vanaf een onbekend apparaat of vanaf een afwijkende locatie. Dan kan Microsoft 365 automatisch om MFA vragen of de toegang blokkeren.
Een beheerder probeert toegang te krijgen tot het Microsoft 365 admin center. Dan kun je strengere eisen afdwingen, zoals MFA verplicht stellen of alleen toegang toestaan vanaf een compliant apparaat.
Een gebruiker met een hoog risicoprofiel probeert toegang te krijgen. Dan kan Conditional Access bijvoorbeeld MFA verplichten of een wachtwoordwijziging afdwingen.
Beheerders verdienen extra bescherming
Voor beheeraccounts ligt de lat nog hoger. Een gewone gebruikersaccount is al gevoelig, maar een beheeraccount geeft vaak toegang tot instellingen, gebruikers, mailboxen, SharePoint-data, security-instellingen en licenties.
Microsoft adviseert daarom om voor beheerders phishing-resistente MFA te gebruiken. Denk aan FIDO2/passkeys, certificate-based authentication of andere sterkere vormen van MFA. Microsoft noemt onder andere rollen zoals Global Administrator, Exchange Administrator, SharePoint Administrator, Security Administrator en Conditional Access Administrator als rollen waarvoor phishing-resistente MFA wordt aanbevolen.
Dat is belangrijk, omdat gewone MFA-methoden niet altijd even sterk zijn. Een sms-code is bijvoorbeeld beter dan alleen een wachtwoord, maar phishing-resistente MFA biedt een veel sterkere bescherming tegen moderne aanvallen.
Microsoft beweegt zelf ook deze kant op
Dat MFA geen extraatje meer is, zie je ook aan Microsoft zelf. Vanaf oktober 2024 is MFA vereist voor accounts die beheeracties uitvoeren in de Azure Portal, het Microsoft Entra admin center en het Microsoft Intune admin center. Vanaf februari 2025 is Microsoft gestart met MFA-afdwinging voor het Microsoft 365 admin center. Vanaf 1 oktober 2025 is deze afdwinging verder uitgebreid naar onder andere Azure CLI, Azure PowerShell, Azure mobile app, Infrastructure as Code-tools en REST API’s voor bepaalde beheeracties.
De richting is duidelijk: toegang tot bedrijfsdata en beheeromgevingen mag niet meer alleen afhankelijk zijn van een wachtwoord.
Betere beveiliging zonder extra complexiteit
Goede beveiliging hoeft niet te betekenen dat medewerkers de hele dag meldingen krijgen. Sterker nog: slim ingerichte Conditional Access voorkomt juist onnodige complexiteit.
Je vraagt niet overal en altijd om extra verificatie. Je doet dat vooral wanneer het risico hoger is. Bijvoorbeeld bij een onbekende locatie, een onbeheerd apparaat, een beheeraccount of toegang tot gevoelige bedrijfsdata.
Zo blijft de gebruikerservaring werkbaar, terwijl de beveiliging veel sterker wordt.
Wat betekent dit voor jouw organisatie?
Voor MKB-bedrijven is dit geen theoretisch securityverhaal. Microsoft 365 bevat vaak e-mail, klantgegevens, offertes, financiële documenten, Teams-gesprekken en SharePoint-bestanden. Als één account wordt misbruikt, kan de impact direct groot zijn.
De basis zou daarom minimaal moeten bestaan uit MFA voor alle gebruikers, extra strenge bescherming voor beheerders, Conditional Access op basis van locatie en apparaat, het blokkeren van verouderde authenticatie en monitoring op verdachte aanmeldingen.
Een wachtwoord blijft onderdeel van beveiliging, maar mag in 2026 niet meer de enige verdedigingslaag zijn.
Een wachtwoord blijft onderdeel van beveiliging, maar mag in 2026 niet meer de enige verdedigingslaag zijn.
Is jouw Microsoft 365 goed beveiligd?
Een sterk wachtwoord alleen is niet genoeg. Weet je niet zeker of MFA, beheeraccounts en Conditional Access goed zijn ingericht?
Laat je gegevens achter. Een specialist van 24×7 ICT neemt vrijblijvend contact met je op en kijkt samen met je naar mogelijke risico’s en verbeterpunten.